Un SecOps freelance intervient sur la sécurité opérationnelle selon un périmètre qui peut aller des opérations techniques au pilotage de projets. Pour préparer une activité de SecOps en cybersécurité, il faut donc identifier les missions compatibles avec ses compétences, choisir les savoir-faire à renforcer, interpréter les repères de TJM avec prudence et cadrer les premières interventions avec le client. [1]
Repères pour démarrer en SecOps freelance
- Le travail peut porter sur le pilotage, le rôle de référent technique ou les opérations de sécurité. [1]
- Les compétences à mettre en avant dépendent du périmètre visé ; aucune liste universelle n’est établie ici. [2]
- Les quatre repères de TJM cités mesurent des populations et des méthodes différentes et ne sont pas propres aux SecOps. [3]
- Un TJM affiché n’est pas un revenu : il faut distinguer tarif, jours facturés et revenu après charges. [4]
- Avant une action technique, clarifiez le périmètre autorisé, les accès, les contacts et les règles d’intervention. [2]
Que fait un SecOps freelance chez un client ?
SecOps, contraction de security operations, désigne les activités qui contribuent à protéger les systèmes en fonctionnement : surveiller les signaux de sécurité, améliorer les protections et participer à la réaction aux incidents. Pour un freelance, le contenu dépend du mandat confié. Une mission peut porter surtout sur le pilotage, l’appui technique aux équipes ou les opérations de sécurité. [1]
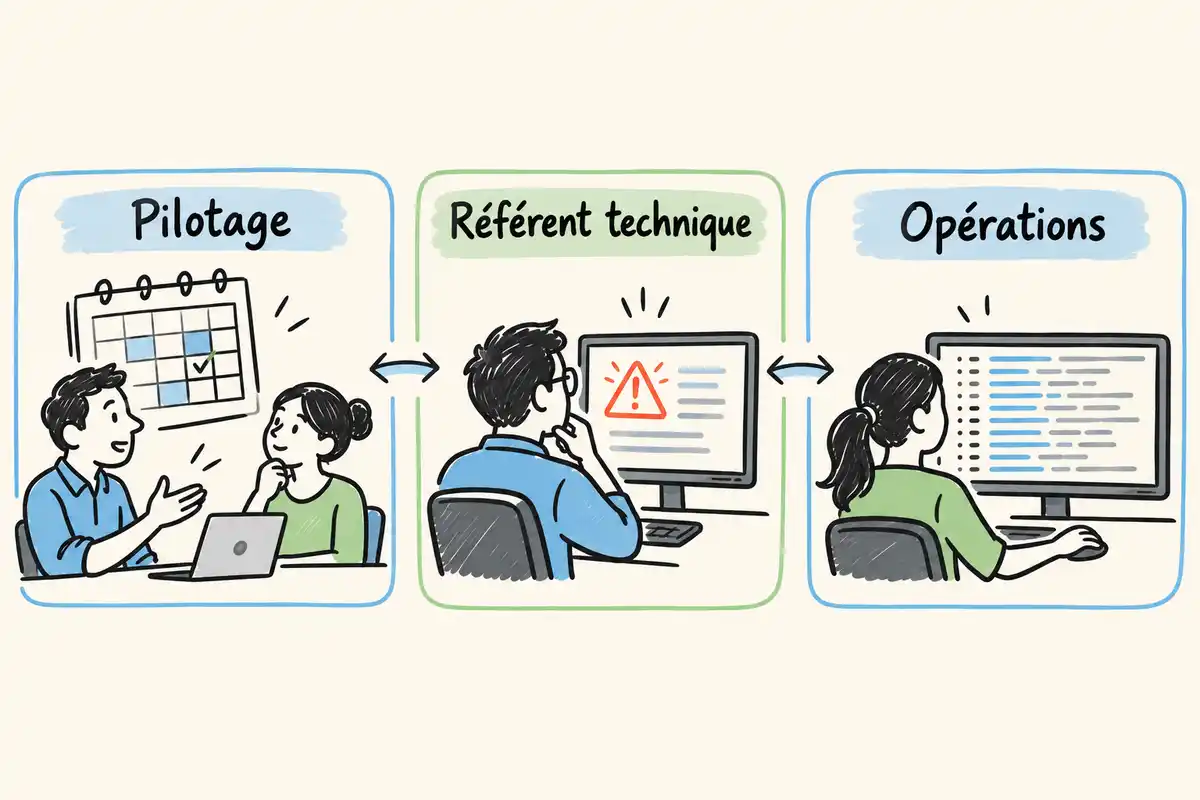
Piloter un projet SecOps et ses remédiations
Dans une mission de pilotage, le freelance organise le projet et fait avancer les remédiations. Une annonce de chef de projet SecOps décrivait le cadrage, les jalons, les risques et les dépendances, puis la coordination des équipes techniques, métiers et fournisseurs. Le suivi pouvait couvrir plusieurs sujets de sécurité, du SOC — centre opérationnel de sécurité — aux vulnérabilités ou aux infrastructures. Cette annonce retirée illustre une mission particulière ; elle ne définit pas toutes les missions SecOps. [1]
Tenir un rôle de référent technique
Un référent technique aide les équipes à prendre de bonnes décisions et à maintenir la qualité des opérations. Dans une annonce pour un profil senior à Lille, les tâches comprenaient la priorisation des alertes, le contrôle de la qualité des analyses, l’évolution de la détection et l’appui lors de crises. Une autre annonce, dans un contexte international, décrivait l’accompagnement d’équipes de différents pays sur la réponse à incident, les scans de vulnérabilités et le suivi d’actions de sécurisation. L’anglais y était demandé ; ces exemples ne permettent pas d’en faire une exigence générale. [5]
Contribuer aux opérations de sécurité
Dans les opérations, le travail peut consister à exploiter des journaux, c’est-à-dire des traces d’activité, pour repérer des événements suspects. Un SIEM (Security Information and Event Management) centralise et met en relation des événements de sécurité ; des outils de détection peuvent ensuite aider à investiguer une alerte. La gestion des vulnérabilités sert à identifier des faiblesses et à suivre leur correction. Après un incident, l’investigation et la remédiation peuvent conduire à ajuster les détections ou les protections. Le référentiel de compétences cyber décrit ce cycle large, sans supposer que chaque prestataire maîtrise tous ses volets. [2]
Quelles compétences construire avant de se lancer ?
Il n’existe pas ici de liste universelle de prérequis pour se lancer. Le bon repère consiste à partir du type de mission recherché et à relier ses acquis aux tâches réellement confiées. Un profil de pilotage ne mettra pas en avant les mêmes preuves qu’un spécialiste de la détection ou de la réponse à incident. [2]
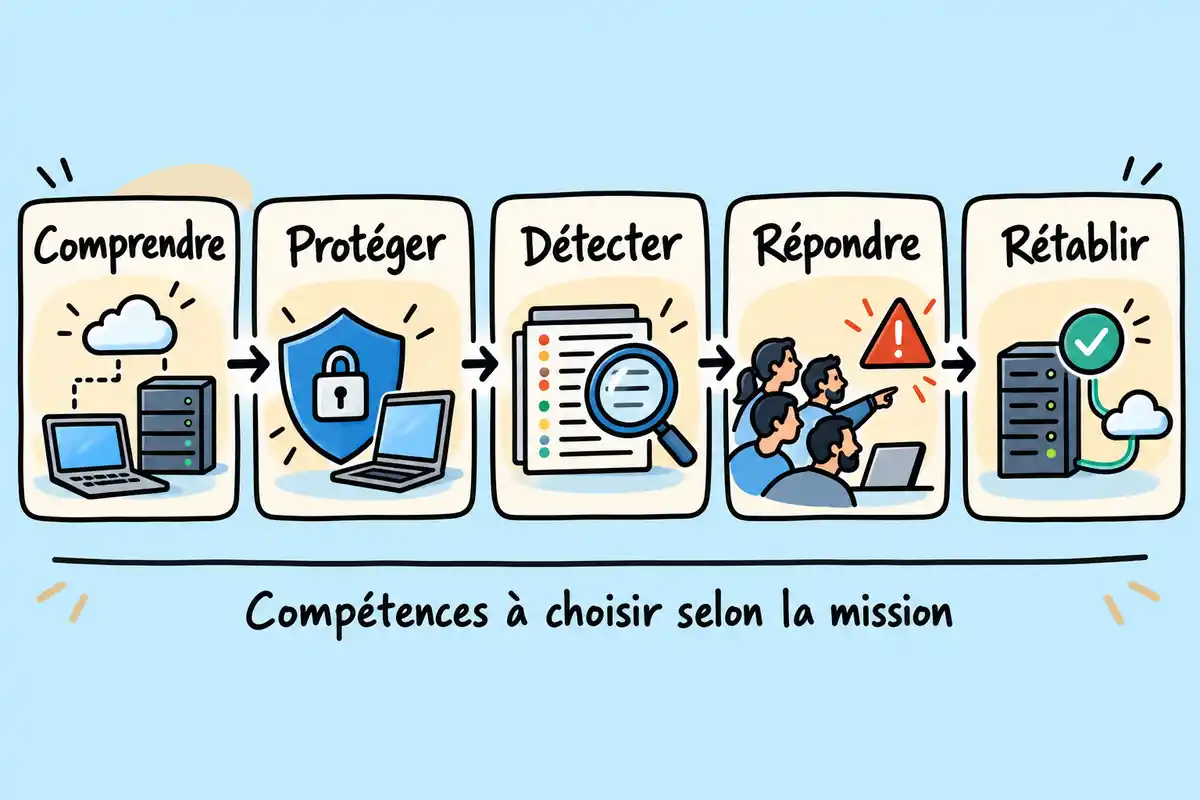
Relier les compétences techniques au périmètre visé
Associez chaque compétence technique à un résultat attendu dans la mission. Pour investiguer une alerte, les bases des journaux et des réseaux, ainsi que l’usage d’un SIEM ou d’outils de détection, sont des repères pertinents. Pour réduire le risque, la gestion des vulnérabilités et le suivi de remédiations prennent davantage de place. Une annonce de mission senior citait précisément SOC/SIEM, EDR (détection et réponse sur les terminaux), SOAR (orchestration et automatisation de la sécurité) et infrastructures IT. Ce sont les exigences d’une annonce particulière, pas un inventaire obligatoire pour tout SecOps freelance. [2]
Savoir coordonner et expliquer ses décisions
La capacité à expliquer une priorité compte autant que le fait de repérer un signal. Il faut pouvoir dire pourquoi une alerte mérite une action, transmettre les éléments utiles et coordonner les personnes qui peuvent corriger le problème. Dans un rôle de pilotage, cela peut passer par des jalons et un suivi des décisions ; dans un rôle de référent, par des consignes techniques et une restitution claire. L’anglais figurait dans certaines annonces citées, dont une mission internationale, mais ne peut pas être généralisé à toutes les missions. [1]
Choisir une formation selon la mission recherchée
Choisissez une formation en partant des tâches que vous souhaitez prendre en charge : détection, investigation, réponse, remédiation ou coordination. Comparez le programme aux lacunes que vous avez identifiées et examinez les modalités d’évaluation pour comprendre ce qu’elles permettent de démontrer. Une formation ou une certification peut compléter un dossier de compétences, mais son intitulé seul ne garantit ni la maîtrise d’un périmètre ni l’obtention d’une mission. [2]
Quel TJM envisager en SecOps freelance ?
Aucun TJM représentatif propre aux SecOps ne ressort des repères disponibles. Les chiffres ci-dessous concernent des profils ou des missions de cybersécurité plus largement, avec des populations et des méthodes différentes : ils donnent un contexte de discussion, pas un tarif à appliquer automatiquement. Pour fixer un prix, il faut revenir au périmètre, aux responsabilités et aux conditions concrètes de la mission. [3]
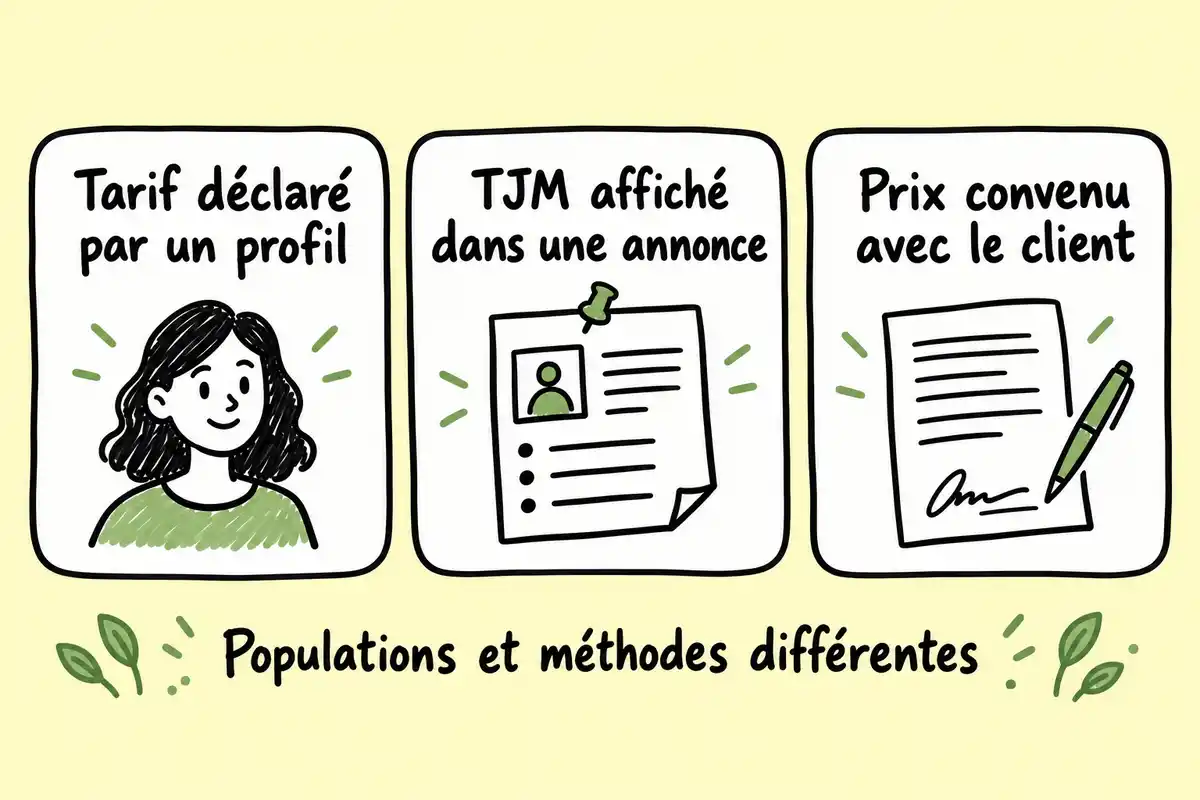
Comparer des repères qui ne mesurent pas la même chose
| Source | Population et méthode déclarée | Médiane ou repère | Limite de lecture |
|---|---|---|---|
| TJMètre | 373 réponses de freelances, catégorie cybersécurité | Médiane rapportée : 720 €/jour | Réponses de freelances ; catégorie non spécifique aux SecOps. |
| Freelance Radar | 67 missions de cybersécurité détectées avec un TJM affiché | Médiane : 550 €/jour ; fourchette courante indiquée : 500 à 650 € | Missions affichant un tarif ; aucune ventilation SecOps dans les données décrites. |
| FreelanceMention | 55 missions de consultant cybersécurité publiées sur LinkedIn avec TJM indiqué | Médiane : 590 €/jour | Ne porte que sur les missions tarifées, pas sur toutes les missions détectées ; catégorie non spécifique aux SecOps. |
| Freeland | 578 profils de consultants cybersécurité avec tarifs affichés, en juin 2026 | Médiane : 650 €/jour ; fourchette centrale : 550 à 750 € | Tarifs de profils affichés, pas prix de missions signées ; catégorie non spécifique aux SecOps. |
Afficher le tableau en image
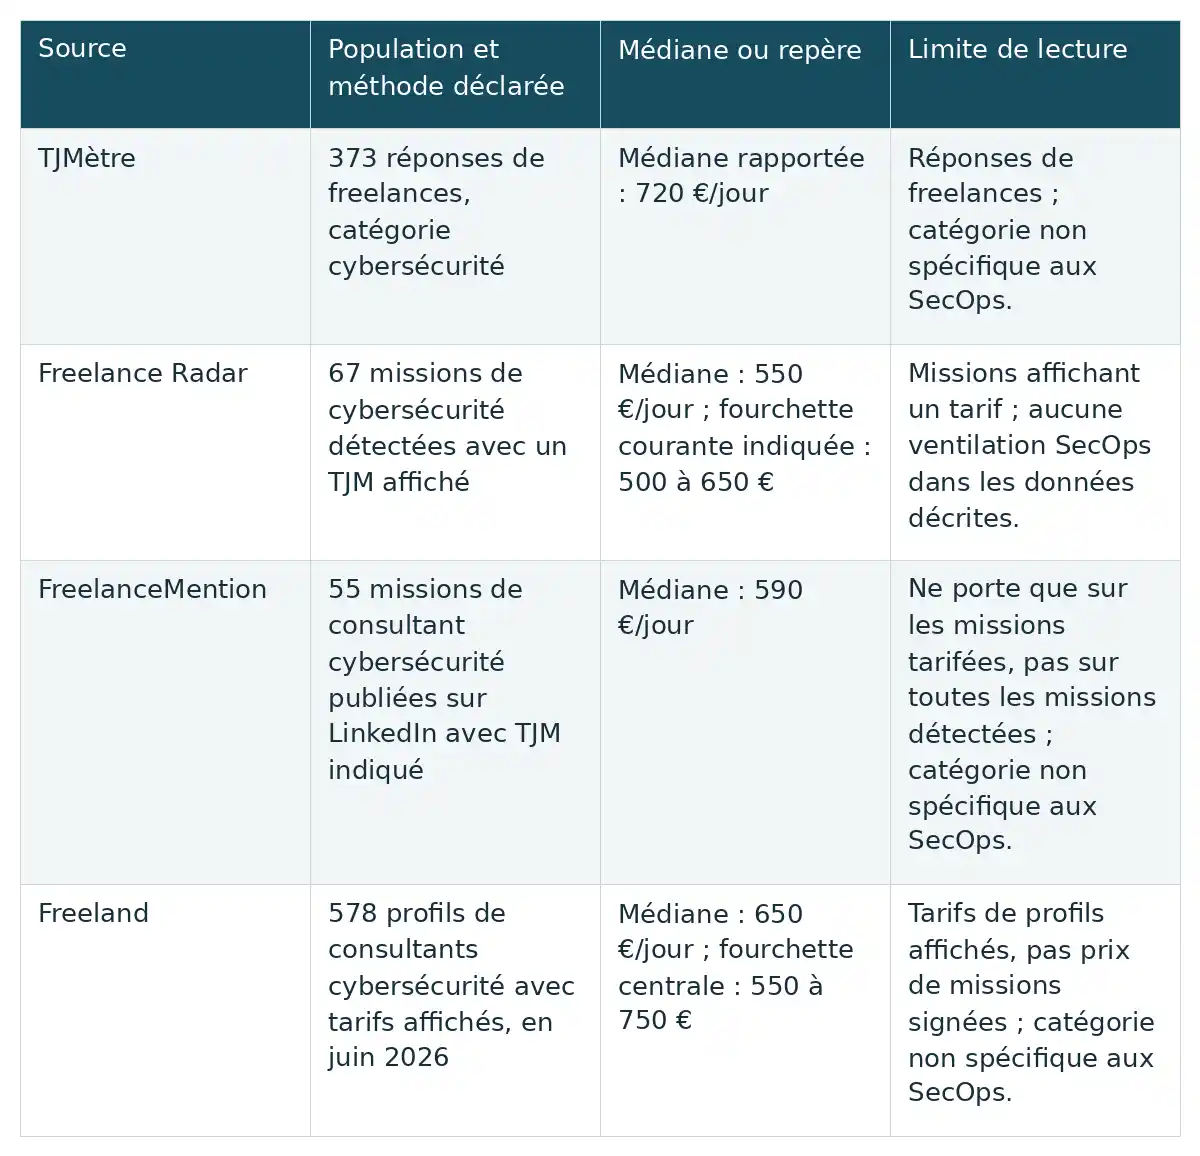
Ces résultats ne se combinent pas en une moyenne fiable : une enquête de réponses, des annonces tarifées et des tarifs affichés sur des profils ne mesurent pas la même chose. Ils ne permettent pas non plus de déduire un revenu net. Le tarif proposé, les jours facturés et le revenu après charges sont trois notions distinctes. [3]
Construire un devis à partir du périmètre réel
Pour construire un devis, estimez d’abord ce que la mission vous demande de prendre en charge. Les repères de cybersécurité peuvent aider à situer la discussion, mais le montant doit correspondre au travail et aux conditions convenus. [6]
- Délimitez le périmètre : analyse, pilotage, détection, réponse à incident, remédiation ou combinaison de ces tâches.
- Évaluez l’autonomie attendue, le niveau de responsabilité et la nature des livrables, comme un suivi d’actions ou une restitution.
- Tenez compte des conditions d’accès aux données sensibles, du degré d’urgence et des règles d’intervention fixées avec le client.
- Examinez votre expérience et votre spécialisation ainsi que le contexte de la mission, dont la localisation et le télétravail, sans attribuer à un seul facteur un effet tarifaire chiffré.
- Distinguez le TJM que vous proposez, le tarif affiché dans une annonce ou sur un profil et le prix finalement convenu avec le client.
Comment préparer ses premières missions freelance ?
Pour préparer vos premières missions, transformez votre expérience en une offre lisible et délimitée. La façon de travailler avec le client dépendra ensuite du rôle : coordination d’un projet, expertise technique ou opérations quotidiennes de sécurité. [1]
Présenter une offre de service vérifiable
Une offre de service convaincante décrit ce que vous pouvez prendre en charge et comment le client pourra suivre le travail, sans promettre de résultats que vous ne pouvez pas démontrer. [1]
- Nommez le périmètre visé et ses limites : par exemple, organiser un suivi de remédiations, accompagner une investigation ou contribuer à l’évolution de la détection.
- Décrivez les livrables possibles et les décisions auxquelles ils servent, en restant fidèle à votre expérience réelle.
- Préparez des exemples vérifiables de compétences ou de travaux pertinents, en respectant la confidentialité des clients précédents.
- Consultez des annonces pour repérer les tâches demandées et les termes employés ; votre réseau professionnel peut aussi être une piste de recherche, sans garantie de mission.
Définir les échanges avec les équipes du client
Avant de commencer, clarifiez la manière dont les échanges fonctionneront et les limites techniques de l’intervention. Le cadrage doit correspondre au rôle confié : un pilotage aura besoin de décisions et de points d’avancement, tandis qu’une intervention opérationnelle demandera des règles d’accès et de remontée d’alertes précises. [6]
- Identifiez vos interlocuteurs, les personnes qui valident les décisions et celles qui peuvent autoriser une action technique.
- Convenez de la façon de signaler une alerte, des informations à remonter et de la fréquence des points de suivi, selon l’urgence et le périmètre.
- Faites préciser par écrit les actifs autorisés, les accès, les horaires d’intervention et les contacts d’urgence.
- Quand la mission implique des preuves, définissez avec le client les modalités de conservation et de transmission ; consignez également les règles d’intervention pertinentes.
Vérifier contrat, responsabilités et couverture d’assurance
Vérifiez les conditions contractuelles et la répartition des responsabilités avant de vous engager. Les points à examiner varient selon le statut, le client et les tâches confiées ; le référentiel de compétences cyber traite notamment des contrats, des niveaux de service, des responsabilités et des risques liés aux données, sans fixer une règle unique pour chaque freelance. [2]
- Relisez le périmètre, les livrables, les conditions d’accès et les modalités de fin de mission dans le contrat ou les documents associés.
- Vérifiez comment sont réparties les responsabilités et quelles règles de confidentialité s’appliquent aux données traitées.
- Examinez si une assurance professionnelle est adaptée à votre activité et à cette mission ; les éléments disponibles ne permettent pas d’affirmer qu’une couverture particulière est obligatoire.
Pour devenir SecOps freelance, partez d’un périmètre que vous savez réellement prendre en charge, puis rendez-le lisible dans votre offre et dans le cadrage avec le client. Construisez le devis à partir des responsabilités, des livrables et des conditions d’intervention. Les repères de TJM cités concernent la cybersécurité au sens large : ils éclairent une discussion, sans fixer le tarif d’une mission SecOps ni le revenu qui en découlera. [4]
Questions fréquentes
Faut-il avoir travaillé dans un SOC pour devenir SecOps freelance ?
Non. Une expérience en détection et en réponse aux incidents peut aider pour les missions qui couvrent ces activités, mais elle n’est pas établie comme un prérequis universel. Le parcours dépend du périmètre visé : pilotage, expertise technique ou opérations de sécurité. [2]
Une certification suffit-elle à obtenir une mission SecOps ?
Non. Une certification peut compléter une démonstration de compétences, par exemple des réalisations décrites ou des expériences pertinentes, mais elle ne garantit pas l’obtention d’une mission. Il est utile d’examiner le programme et les modalités d’évaluation pour vérifier leur lien avec le périmètre recherché. [2]
Le TJM affiché correspond-il au revenu du freelance ?
Non. Un TJM affiché est un tarif journalier déclaré ou associé à une annonce, pas un revenu. Le chiffre d’affaires dépend aussi des jours effectivement facturés, puis le revenu après charges dépend notamment du statut. Les repères disponibles portent sur la cybersécurité au sens large et ne donnent pas un revenu net SecOps. [7]
Peut-on intervenir sur les systèmes d’un client dès le début de la mission ?
Il est préférable de convenir du périmètre autorisé, des accès, des contacts utiles et des règles d’intervention avant toute action technique. Selon la mission, cela peut aussi inclure les horaires, les techniques exclues et la manière de conserver les preuves. Les modalités doivent être adaptées au contrat et au contexte du client. [2]
Sources
- [1] Chef de Projet SecOps / Cybersécurité – H/F — Sapiens Group
- [2] RÉFÉRENTIEL DE COMPÉTENCES WWW.CYBERMALVEILLANCE.GOUV.FR
- [3] TJM freelance Cybersécurité en 2026 : combien facturer ? · Freelance Radar
- [4] TJM Cybersécurité freelance 2026 : grille par spécialité
- [5] Expert Senior Secops – Freelance – Lille
- [6] Consultant cybersécurité freelance : TJM et audit, conformité et réponse au risque | TJMCalc
- [7] TJM consultant cybersécurité freelance : tarifs, missions et IA








Le métier de SecOps semble vraiment passionnant ! Avec toutes ces cybermenaces qui se multiplient, c’est sûr qu’ils ont de quoi faire. Entre l’automatisation de la sécurité et le test d’intrusion, il y a tant à apprendre. Une belle carrière en vue pour les passionnés de tech !
Il est vrai que le choix du statut juridique est crucial. J’ai entendu dire que passer d’une micro-entreprise à une SASU peut vraiment changer la donne, notamment pour déduire des frais. Ça peut faire une grande différence sur les revenus à long terme.
La construction d’un « Home Lab » est une idée vraiment judicieuse ! Ça permet non seulement de tester des outils, mais aussi de garder ses compétences à jour. Avez-vous des conseils sur les outils à choisir pour commencer ? Ça pourrait aider pas mal de freelancers.
J’adore l’idée de construire un « Home Lab » ! Ça doit être génial de tester des outils en toute indépendance. Je me demande quels types de machines virtuelles sont les plus recommandés pour simuler différents environnements de sécurité.
C’est vrai que le « Home Lab » est une super idée pour les freelancers. Pensez-vous qu’il soit aussi utile pour simuler des attaques et tester les défenses ? Ça pourrait être un bon moyen d’apprendre tout en s’amusant !
J’aime bien l’idée de construire un « Home Lab » pour les tests. Ça doit être assez gratifiant de voir ses configurations fonctionner en temps réel. Est-ce que des formations en ligne sont recommandées pour débuter avant de se lancer dans des projets plus complexes ?
C’est intéressant de voir l’importance d’un « Home Lab » pour tester ses compétences. Cela doit vraiment permettre de se familiariser avec les attaques réelles. Des plateformes spécifiques que vous recommandez pour les mises en situation ?
C’est assez fascinant de penser à la diversité des missions en SecOps. Ce qui m’interroge, c’est la façon dont les freelances s’organisent au début pour choisir quel type de missions leur convient le mieux. Des astuces pour faire le bon choix ?
En parlant de « Home Lab », c’est un super moyen de se plonger dans la pratique. Je me demande si des adaptateurs USB pour tester des réseaux sont utiles pour commencer. Ça peut simplifier certains scénarios de sécurité !